Per per millorar la seguretat de les comunicacions industrials És essencial treballar en protocols industrials.
Una diferència clau entre les xarxes OT i les xarxes IT és el protocol industrial que s'utilitza en les xarxes operatives, que permet als dispositius de camp comunicar-se entre si i amb sistemes en temps real.
Són heterogenis i insegurs, cosa que dificulta l'autenticació, l'autorització, el xifratge i l'auditoria de les comunicacions en entorns OT.
Como experts en xarxes industrials, sabem que per resoldre això, hem d'entendre les maneres en què pot ser per millorar la seguretat de totes les comunicacions industrials, començant per aquells protocols que són igualment vulnerables i necessaris.
Millora la seguretat de les teves comunicacions industrials
Hi ha tres Maneires de millorar la seguretat de les comunicacions industrials. Tanmateix, en aquesta ocasió ens centrarem en el primer, per poder-vos oferir molt aviat una segona part que cobreixi els dos restants.
Ús d'especificacions associades a protocols segurs estàndard de la indústria
Les especificacions més conegudes i més àmpliament utilitzades en el sector industrial, capaces de proporcionar la seguretat necessària per als protocols, són:
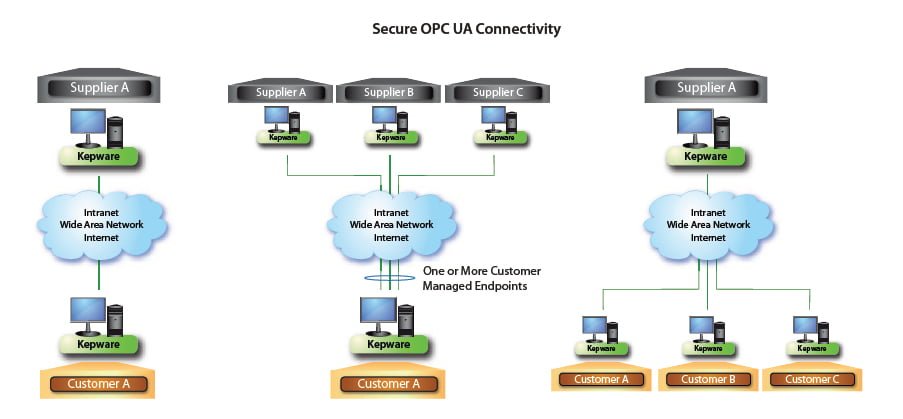
OPC UA
Desde el año 2008 la OPC Foundation proposa una nova especificació, OPC UA (Open Connectivity Unified Architecture), que té com a objectiu millorar i desenvolupar tot el conjunt d'especificacions OPC tradicionals. A aquest efecte, es proposa el següent:
- Integrar las especificaciones del OPC (DA, HDA y A&E) en una sola.
- Per assolir la independència del sistema operatiu en qüestió, trencant així amb Microsoft.
- Utilitzeu un enfocament basat en serveis per integrar dades i aplicacions, com ara els serveis web.
- Utilitzeu protocols HTTP que facilitin l'accés a les aplicacions OPC, ja que aquestes constitueixen una pedra angular dels serveis web.
- Per incloure una capa de seguretat nativa per a l'especificació, capaç de garantir que les comunicacions siguin confidencials, autenticades, intactes, disponibles i auditables.
Secure DNP3
Un any abans, el 2007, l'especificació Secure DNP3 (He escrit dos articles sobre cursos que inclouen això, però no els trobo al lloc web per enllaçar-hi) Es va comercialitzar com una solució per a l'ús tant amb la sèrie DNP3 com amb DNP3 encapsulat sobre TCP.
Es basa en la IEC 62351-5 i gestiona la seguretat dels protocols TC 57: Sèrie IEC 60870-6, sèrie IEC 61850, sèrie IEC 61968 i sèrie IEC 61970.
Amb aquest protocol, podreu:
- Autoritzar i autenticar tota la comunicació entre el mestre i l'esclau utilitzant una clau precompartida.
- Autentiqueu i autoritzeu periòdicament les comunicacions mestre-esclau mitjançant HMAC.
- Autoritzar i autenticar sol·licituds i respostes crítiques entre el mestre i l'esclau (escriptures, seleccions, operacions i operacions directes, inici, aturada, inicialització, habilitació i desactivació, reinici en fred, reinici en calent, autenticació de fitxer, activació, etc.).
Hem de concloure esmentant que la informació està xifrada mitjançant TLS, no Secure. DNP3, aquesta especificació definida a la norma IEC 62351-3.
Continuarem aquesta interessant publicació sobre Com millorar la seguretat de les comunicacions industrials juntament amb dues altres iniciatives interessants: la integració de tecnologies específiques i elenduriment dels servidors. No us ho perdeu!