Recentment us vam portar la primera part d'un article fascinant sobre Com millorar la seguretat de les comunicacions industrials. Avui continuem i concloem aquesta entrada amb la seva segona i última part.
Havíem vist prèviament que la primera de les maneres en què això Millora la seguretat de les comunicacions industrials Implica l'ús d'especificacions associades a protocols segurs estàndard de la indústria, i estàvem parlant d'OPC UA i Secure DNP3.
Tanmateix, això no és suficient, i caldrà dos passos més per al seguretat de les comunicacions a nivell industrial …és, com a mínim, eficient.
Introducció de tecnologies específiques de ciberseguretat
Vegem com podem aconseguir això:
Llista blanca de protocols per a la segmentació de xarxa
Implica la inspecció (en profunditat) dels paquets de funció mitjançant la inclusió de dispositius electrònics de xarxa capaços de segregar xarxes.
Han d'assegurar que el protocol entre dispositius, o entre dispositius i sistemes en temps real, sigui específic – amb una llista blanca d'objectes i funcions associades a aquest protocol.
El dispositiu de segmentació bloqueja qualsevol intent no autoritzat d'injecció de codi o de comunicació.
Xifratge i autenticació de protocols industrials d'acord amb les normes de l'entorn informàtic
Certs dispositius amb una capa bàsica de seguretat es poden configurar i integrar en sistemes per avaluar els retards de comunicació i identificar les latències presents.
Ara hi ha disponibles una sèrie de tecnologies que incorporen aquestes característiques tant a l'origen com a la destinació. dispositius de maquinari per a configurar xarxes privades virtuals entre dispositius de camp i sistemes en temps real.
Xifratge de trànsit mitjançant algorismes
En incorporar dispositius capaços de xifrar el trànsit industrial mitjançant algorismes, podem enviar dades xifrades entre les xarxes distribuïdes i el centre de control.
Ja sigui un dispositiu específic o una xarxa, el dispositiu de xifratge permetrà el comunicación N a N configurant simplement els canals d'entrada i sortida sense haver de crear xarxes virtuals ni redirigir adreces IP, la qual cosa redueix significativament el cost total de propietat de la solució.
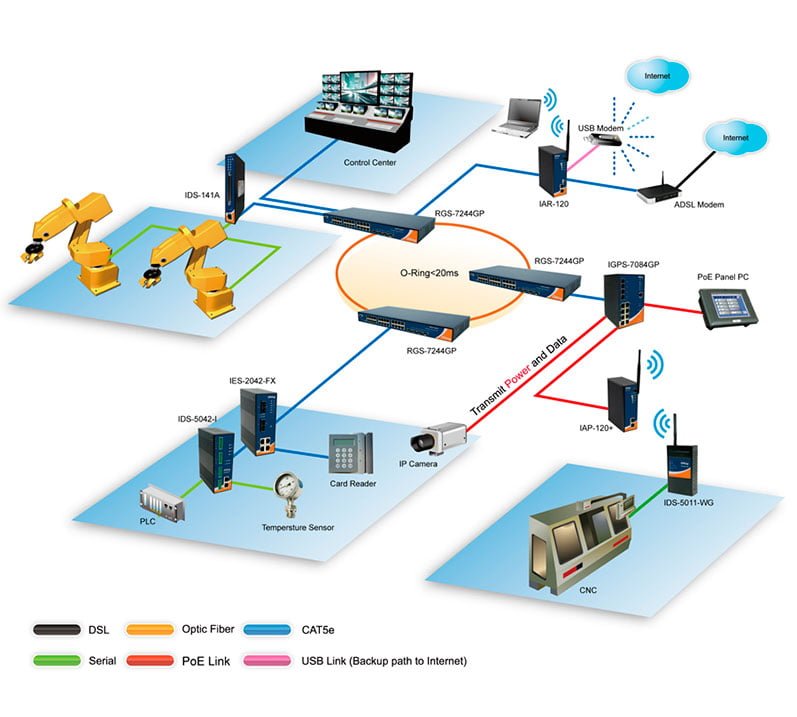
Enduriment del servidor
Cada cop més, servidors dedicats a la centralització de comunicacions industrials estan configurats, és a dir, modificats. Això fa que sigui encara més important que estiguin protegits tant físicament com lògicament.
Per aconseguir-ho, es poden adoptar mesures per garantir la tolerància a fallades (mitjançant arquitectures redundants d'alta disponibilitat), així com implementar solucions més específiques per augmentar la disponibilitat del servidor en qüestió.
I així és com podem per millorar la seguretat de les comunicacions industrials.
A més del duriment dels servidors i la implementació de tecnologies específiques –com ara la llista blanca de protocols, xifrat, autenticat i cifrat– fem servir especificacions associades a protocols segurs –com ara OPC UA o Secure DNP3-, que ja hem vist en el nostre publicació anterior sobre la millora de la seguretat de les comunicacions industrials.